
Docker / systemd 之外,日志与可观测性最低成本怎么搭
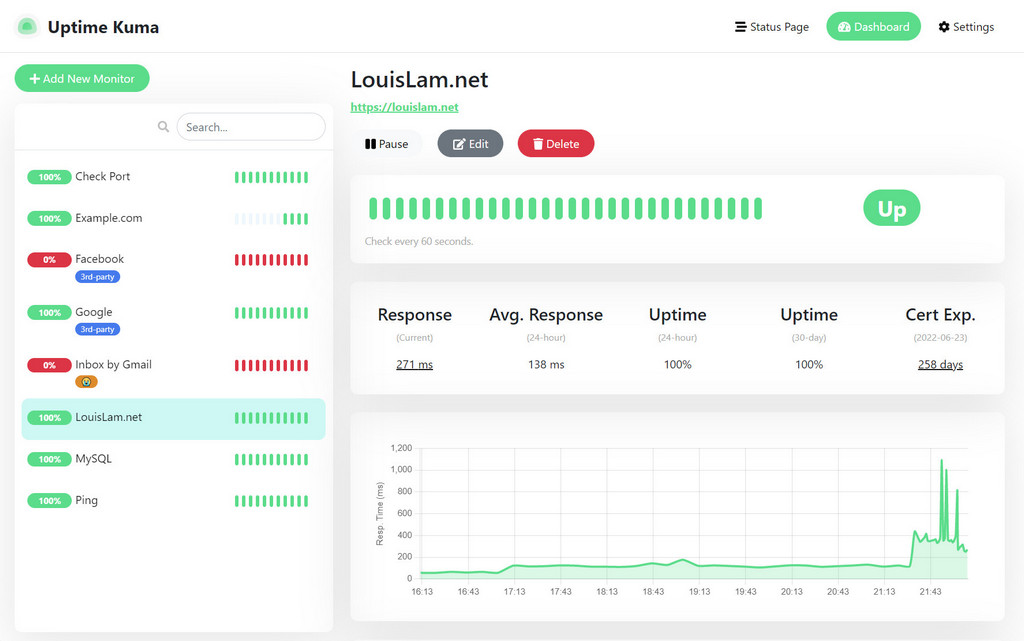
服务自愈之后,还是要知道为什么挂。本文分享私有部署场景下几乎零额外成本的日志与可观测性方案:从 journald 起步,到 Dozzle / Netdata / Loki+Grafana 的渐进路径,并兼顾国内镜像与访问。
私有部署服务挂了没人管?最低成本告警与自愈实践
服务挂了几个小时才发现是常态。我给自己的私有服务做了一套最低成本的告警+自愈方案:systemd/Docker 自愈 + 健康检查 + 微信/飞书推送,几乎零额外费用。
端口明明开着,为什么就是访问不了
服务已经启动,ss 也能看到 LISTEN,本机 curl 甚至完全正常,但从外面就是访问不了。问题往往不在“端口开没开”这一件事上,而在监听地址、安全组、系统防火墙、Docker 端口映射、反向代理这条链路中的某一层。本文按请求真正经过的路径排查一次。
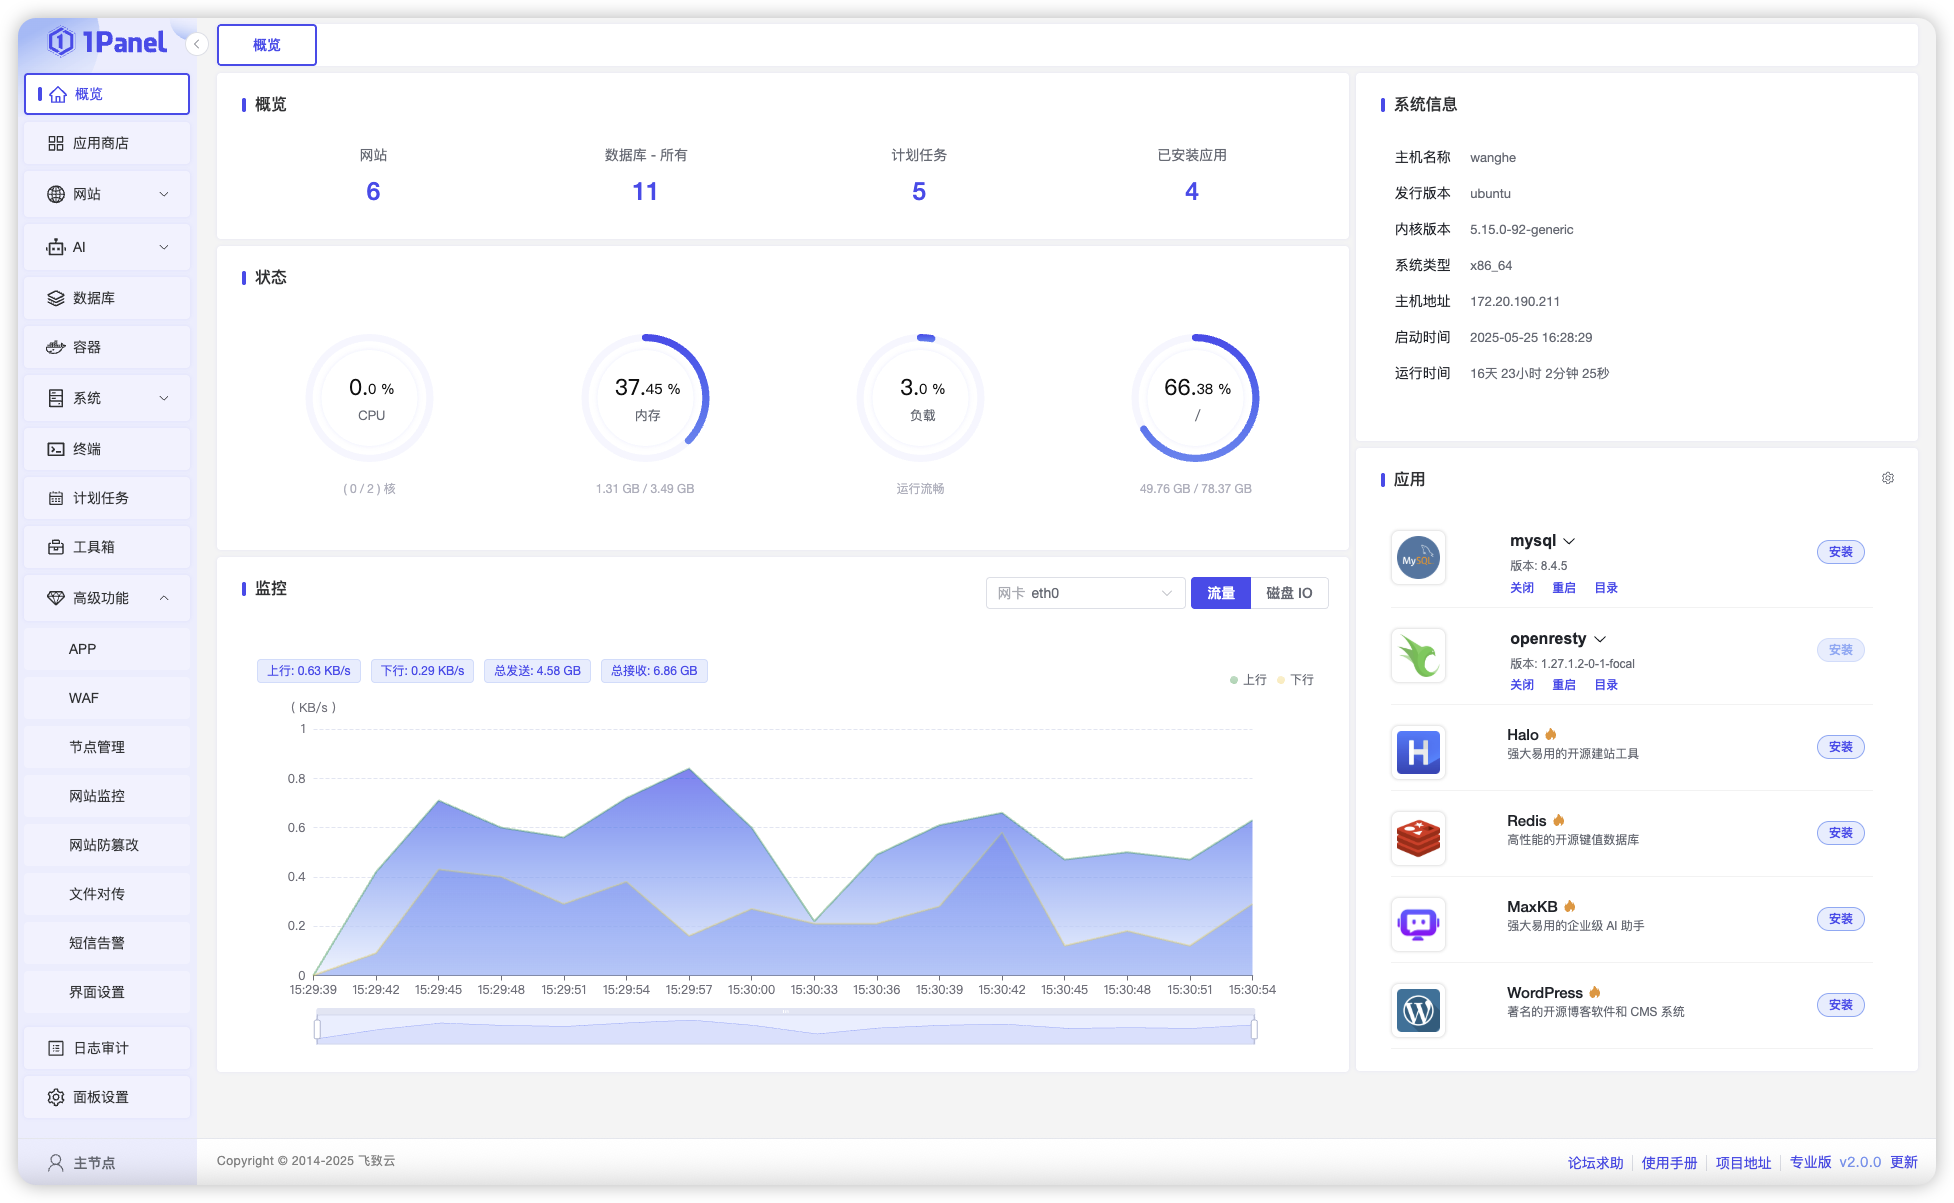
服务器面板是什么,它究竟适合谁?
服务器面板把网站、容器、数据库、证书、防火墙和监控搬进浏览器,确实能省下大量重复运维工作。但它也会增加一个高权限管理入口,并隐藏一部分系统细节。本文聊清楚服务器面板到底替你做了什么、付出了什么代价,以及哪些场景值得用。
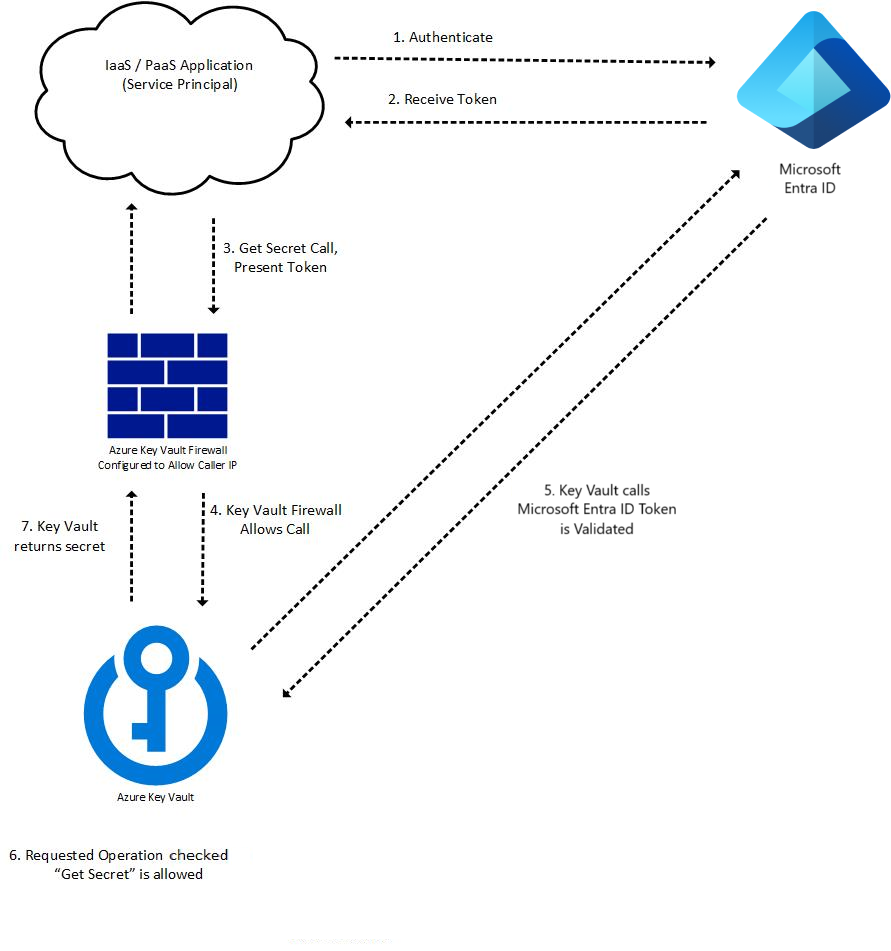
密钥泄露以后,删掉 GitHub 提交为什么还不够
一次 API Key、云密钥或数据库密码泄露后,真正要处理的远不止那一行 Git 提交。本文从撤销与轮换、Git 历史、CI 日志、Docker 镜像层、权限收缩和后续审计讲清完整处置流程。
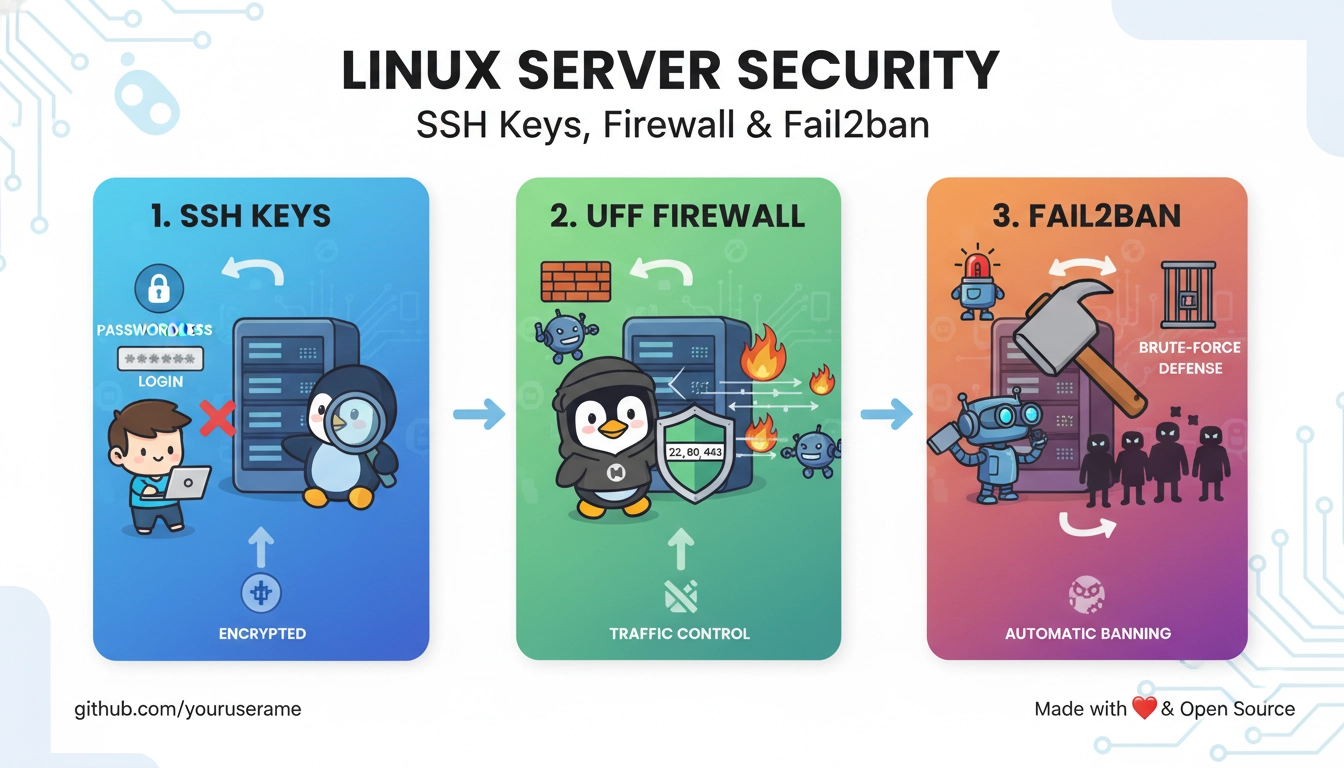
SSH 改个端口就算加固?一台 Linux 服务器上线前我会检查这些东西
一台刚装好的 Linux 服务器能登录、能跑 Docker,并不代表已经适合放到公网。本文从 SSH、账号、防火墙、Fail2ban、Docker 端口、更新、日志和备份出发,整理一套真正能落地的上线前安全基线。

你扫描的是代码,攻击者盯的是发布链路:软件供应链安全到底在防什么
漏洞扫描能发现很多问题,却无法证明线上制品来自哪次提交、经过什么构建环境、由谁发布。本文从依赖、构建、制品、凭据和部署五个环节,梳理一套小团队也能落地的软件供应链安全基线。
项目写到后来,为什么跑一次 verify 要半小时
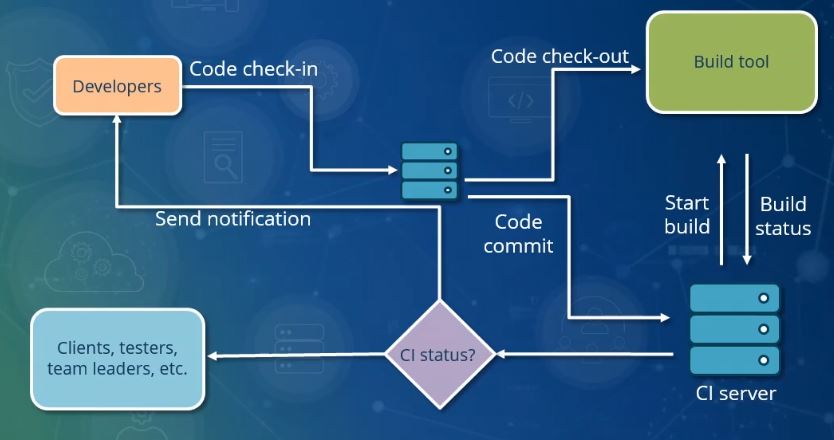
一次完整验证跑半小时并不稀奇。真正影响开发体验的,是改几行代码也只能走同一条昂贵流程。记录一次大型工程验证链的拆解过程,以及哪些检查该留在本地、合并和发布阶段。

为什么你的 Docker Compose 项目越写越乱?从“能跑”到“可维护”的 12 条工程实践
Docker Compose 并不只是把几条 docker run 命令写进 YAML。真正可维护的 Compose 项目,需要边界、健康检查、密钥管理、网络隔离、数据恢复与持续验证。
Windows 11 + WSL2 开发环境搭建全教程:国内镜像、VS Code、Docker 与代理排障(2026)
从零搭建一套稳定的 Windows 11 + WSL2 开发环境,覆盖 Ubuntu 国内镜像、systemd、VS Code、Git、Docker Desktop、代理清理、资源限制、备份恢复与常见故障排查。